Đang tải bài viết...
Kẻ tấn công chiếm quyền điều khiển router MikroTik thông qua SSH lộ trên Internet mà không cần xác thực
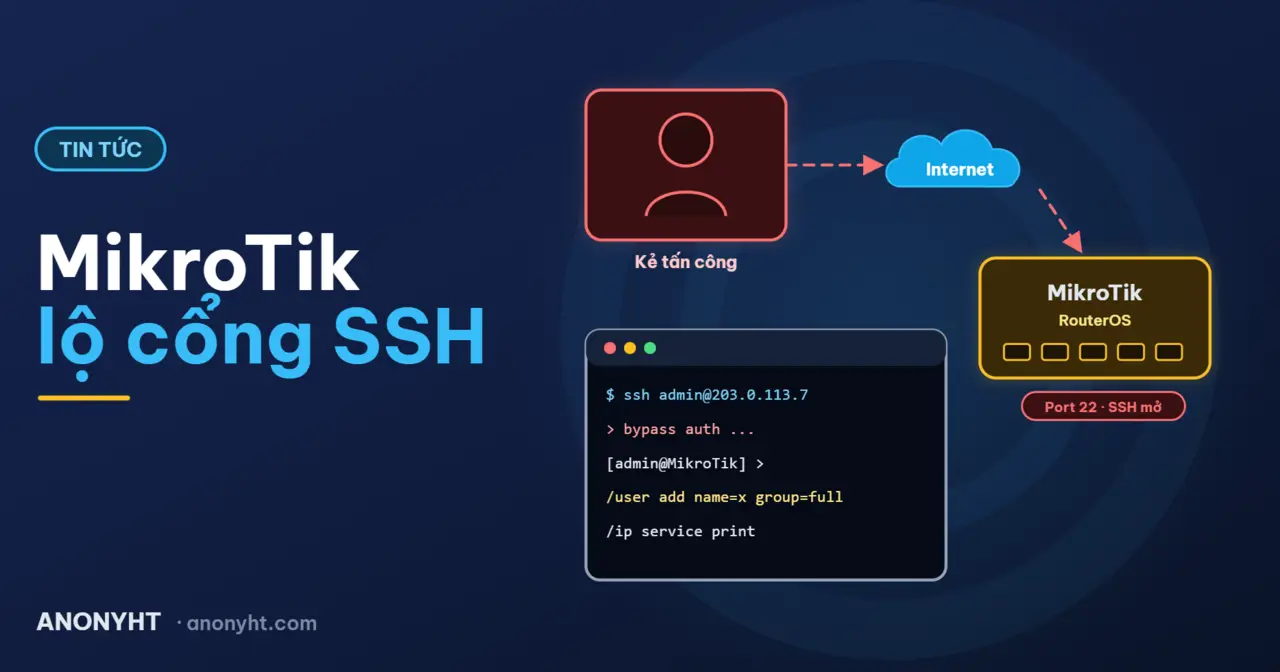
Các cuộc tấn công thành công đã diễn ra từ ít nhất là ngày 2 tháng 9. Đánh giá của The Hacker News về bản cảnh báo vào ngày 6 tháng 9 không tìm thấy con số nạn nhân cụ thể hay danh tính của kẻ tấn công.
Bản cập nhật bảo mật của MikroTik đã liệt kê các phiên bản RouterOS đã được vá lỗi. CERT cho biết các bản vá này giúp ngăn chặn các cuộc tấn công đã ghi nhận và khuyến nghị cài đặt ngay lập tức, sau đó kiểm tra các thay đổi cấu hình trái phép.
Theo giải thích về bức tường lửa (firewall) mặc định từ nhà sản xuất, các thiết bị MikroTik dùng cho hộ gia đình sẽ chặn truy cập công khai vào các cổng quản lý miễn là các quy tắc firewall mặc định của chúng giữ nguyên vẹn.
Đánh giá của The Hacker News ngày 6 tháng 9 đã so sánh các phiên bản RouterOS bị ảnh hưởng do CERT báo cáo với các bản vá do MikroTik niêm yết. Hãy sử dụng các bản tải về RouterOS chính thức cho quá trình cập nhật của bạn.
| Phạm vi bị ảnh hưởng do CERT báo cáo | Bản vá bảo mật ban đầu | Hướng dẫn cập nhật |
| Từ 6.0.0 đến dưới 6.49.21 | 6.49.21 | Bản phát hành bảo mật RouterOS 6 |
| Từ 7.0.0 đến dưới 7.23.4 | 7.23.4 | Sử dụng 7.23.5 trên kênh dài hạn (long-term channel) |
| Từ 7.24 đến dưới 7.24.2 | 7.24.2 | Bản phát hành bảo mật trên kênh ổn định (stable channel) |
| Không có phạm vi phát triển nào được liệt kê trong công bố của CERT | 7.25beta3 | Bản vá trên kênh phát triển (development channel) |
Bản vá lỗi giật lùi (regression fix) 7.23.5 giải quyết sự cố IPv6 DHCP (Giao thức cấu hình máy chủ động) phát sinh ở phiên bản 7.23.4 trong khi vẫn giữ nguyên bản cập nhật bảo mật.
Cho đến khi bản cập nhật có thể được cài đặt, CERT khuyến nghị tắt các dịch vụ đang mở ra ngoài hoặc hạn chế quyền truy cập chỉ cho các mạng quản lý đáng tin cậy, đặc biệt là đối với SSH, WWW/WWW-SSL và bandwidth-test.
CERT cũng khuyên không nên khởi tạo các kết nối Transport Layer Security (TLS) hoặc sử dụng các client SSH tích hợp sẵn của RouterOS từ một thiết bị chưa được vá lỗi. Những hạn chế tạm thời này áp dụng cho tập hợp các lỗ hổng rộng hơn và không thể thay thế cho bản cập nhật.
Hướng dẫn về trạng thái Flagged (Đã bị đánh dấu) của MikroTik nêu rõ rằng RouterOS sẽ đánh dấu một thiết bị khi các quá trình kiểm tra lúc khởi động phát hiện cấu hình đáng ngờ. RouterOS sẽ vô hiệu hóa các mục nhập đó và hạn chế một số chức năng nhất định.
Sau khi cập nhật, hãy kiểm tra nhật ký (log) và chạy lệnh /system/device-mode/print để kiểm tra trạng thái đó. Ngay cả khi không có cảnh báo, hãy kiểm tra cấu hình để tìm các người dùng lạ, kịch bản (script) và các thay đổi không rõ nguồn gốc khác.
CERT cũng chỉ ra rằng các tài khoản quản trị (ops accounts) lạ có đặc quyền cao bất thường và nhật ký tạo tài khoản có chứa chuỗi ssh:-2@ là những dấu hiệu cần phải điều tra.
Nếu cảnh báo, nhật ký hoặc cấu hình cho thấy thiết bị đã bị xâm nhập, CERT khuyến nghị các bước phục hồi sau. Không xóa trạng thái Flagged trước khi bảo toàn bằng chứng và hoàn tất việc phân tích:
Cách ly router khỏi mạng, đồng thời bảo tồn nhật ký và cấu hình của nó trước khi đặt lại (reset). Hướng dẫn bảo tồn bằng tiếng Ba Lan của CERT giải thích cách xuất và tải xuống các tệp này.
Khôi phục cài đặt gốc và thiết lập lại bằng cách sử dụng cấu hình đã được xác minh và đáng tin cậy. Không khôi phục mù quáng bản sao lưu đầy đủ từ thiết bị có thể đã bị xâm nhập.
Thay đổi mật khẩu, khóa (keys) và các thông tin bí mật khác đang được sử dụng.
CERT gọi chuỗi kết hợp 2 lỗ hổng đã được báo cáo này là MikroTrick. The Hacker News đã so sánh cảnh báo của CERT và công bố lỗ hổng vào ngày 6 tháng 9. Cả hai đều không xác định rõ ràng 2 lỗ hổng nào tạo thành chuỗi tấn công đã ghi nhận, hoặc giải thích cách chúng kết hợp với nhau để trao quyền kiểm soát quản trị.
Ghi chú phát hành của phiên bản 7.25beta3 có ngày nhật ký thay đổi là ngày 2 tháng 9, trong khi bản beta và các bản vá ban đầu khác được thông báo vào ngày 3 tháng 9. The Hacker News đã so sánh các thông báo phát hành này với mốc thời gian tấn công của CERT vào ngày 6 tháng 9. Những ngày này không chứng minh được liệu bản vá đã có sẵn công khai trước các cuộc tấn công hay chưa, do đó trạng thái zero-day vẫn chưa được xác minh.
The Hacker News đã liên hệ với CERT Polska và MikroTik để xin bình luận.
Nguồn bài viết: The Hacker News
Bình luận (0)
Vui lòng để bình luận.